قد تفقد شركتك بيانات عملائها أو تتوقف أنظمتها عن العمل بسبب ثغرة أمنية لم تكن في الحسبان. ومع تزايد التهديدات السيبرانية لم يعد تأمين بيانات الشركات خيارًا تقنيًا إضافيًا بل ضرورة لحماية المعلومات الحساسة والحفاظ على ثقة العملاء وضمان استمرارية الأعمال والنمو بأمان في بيئة رقمية متغيرة.
ما المقصود بتأمين بيانات الشركات؟
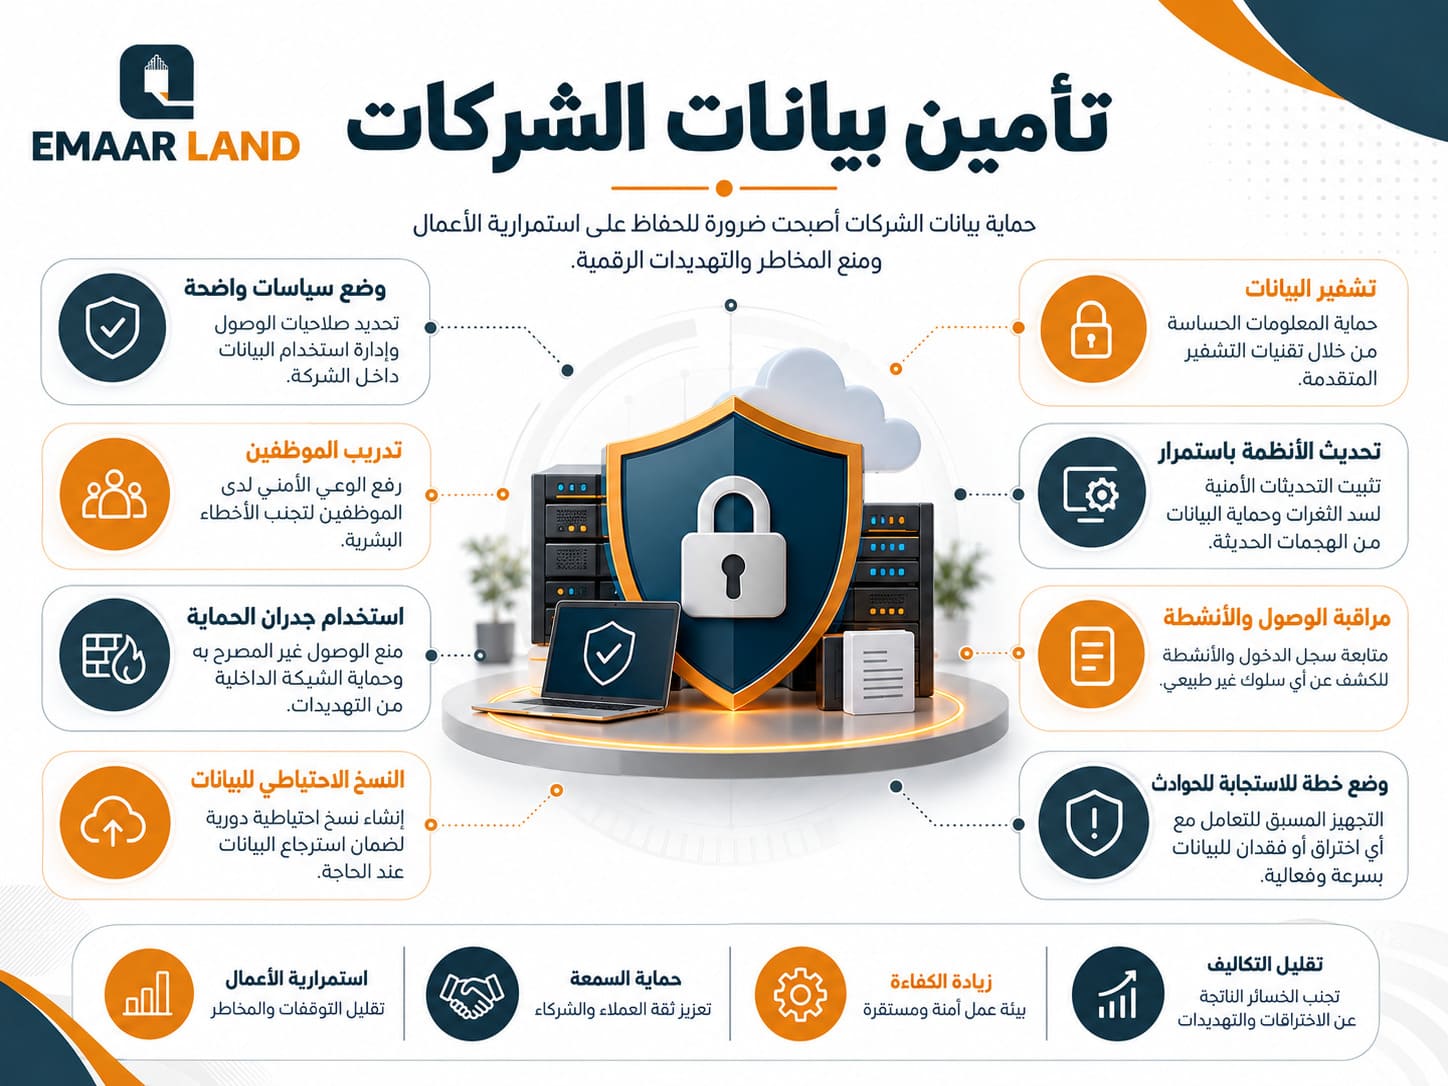
يشمل تأمين بيانات الشركات حماية المعلومات من الوصول غير المصرح به أو السرقة أو الفقدان مثل بيانات العملاء والسجلات المالية والوثائق التجارية. ويتطلب ذلك إدارة الصلاحيات وتشفير البيانات والنسخ الاحتياطي وتدريب الموظفين مع الالتزام بالأنظمة السعودية ذات الصلة بحماية البيانات والأمن السيبراني.
وتتمثل الأهداف الأساسية لتأمين البيانات في ثلاثة جوانب:
- السرية: منع الأشخاص غير المصرح لهم من الاطلاع على المعلومات.
- السلامة: الحفاظ على دقة البيانات ومنع تعديلها دون تصريح.
- التوافر: ضمان إمكانية الوصول إلى البيانات والأنظمة عند الحاجة إليها.
عندما تجتمع هذه الجوانب تستطيع المنشأة تقليل المخاطر الرقمية وتحسين إدارة المعلومات والحفاظ على استقرار عملياتها اليومية.
لماذا يُعد تأمين بيانات الشركات ضرورة للأعمال في السعودية؟
تعتمد الشركات الحديثة على البيانات في إدارة المبيعات وتنظيم العمليات والتواصل مع العملاء واتخاذ القرارات. ولهذا فإن أي خلل في حماية المعلومات قد يؤثر في أكثر من جانب من جوانب العمل.
وتظهر أهمية تأمين البيانات في عدة نقاط:
- حماية المعلومات الحساسة: منع تسرب بيانات العملاء والموظفين والوثائق الداخلية.
- الحفاظ على ثقة العملاء: يشعر العملاء بقدر أكبر من الثقة عندما تتعامل المنشأة مع بياناتهم بمسؤولية.
- تقليل الخسائر التشغيلية: تساعد التدابير الوقائية على الحد من آثار الهجمات والأعطال.
- دعم الامتثال: يساهم تطبيق الضوابط المناسبة في الوفاء بالالتزامات القانونية والتنظيمية ذات الصلة.
- ضمان استمرارية الأعمال: يقلل التخطيط للتعافي من أثر الحوادث على الخدمات والعمليات.
- حماية السمعة التجارية: تساعد الاستجابة المنظمة للحوادث على الحد من الأضرار التي قد تلحق بصورة المنشأة.
ولا يقتصر هذا الأمر على الشركات الكبيرة؛ فالمؤسسات الصغيرة والمتوسطة قد تمتلك بيانات مالية وتجارية وشخصية مهمة ما يجعلها بحاجة إلى مستوى مناسب من الحماية يتناسب مع حجم أعمالها ومخاطرها.
ما أبرز التهديدات السيبرانية التي تواجه الشركات؟
تواجه الشركات تهديدات سيبرانية متعددة قد تؤدي إلى تسريب البيانات أو تعطيل الأنظمة أو خسائر تشغيلية. ويساعد فهم هذه المخاطر على وضع ضوابط أمنية مناسبة لحماية المعلومات واستمرارية الأعمال.
- التصيد الاحتيالي: رسائل أو مواقع مزيفة تهدف إلى سرقة بيانات الدخول أو خداع الموظفين لتنزيل ملفات ضارة.
- برمجيات الفدية: برامج ضارة تمنع الوصول إلى الملفات أو تشفرها وقد يستخدمها المهاجمون لابتزاز المنشأة.
- كلمات المرور الضعيفة: استخدام كلمات مرور سهلة التخمين أو مكررة يزيد احتمالية اختراق الحسابات.
- الثغرات الأمنية: قد يستغل المهاجمون نقاط ضعف في البرامج والأجهزة التي لم تحصل على التحديثات اللازمة.
- التهديدات الداخلية: أخطاء الموظفين أو إساءة استخدام الصلاحيات قد تؤدي إلى كشف معلومات حساسة.
- اختراق الشبكات: قد يسمح ضعف حماية الشبكة بالوصول غير المصرح به إلى الأجهزة والأنظمة المتصلة.
- فقدان الأجهزة: يمكن أن يؤدي فقدان حاسوب أو هاتف يحتوي على بيانات العمل إلى تعريض المعلومات للخطر إذا لم تكن محمية جيدًا.
لذلك فإن الاستثمار في حماية البيانات ليس خيارًا إضافيًا بل خطوة أساسية للحفاظ على أمن الشركة واستمرارية أعمالها وتعزيز ثقة عملائها.
12 استراتيجية عملية لتأمين بيانات الشركات
يمكن للشركات تطبيق مجموعة من الاستراتيجيات التي تساعد على تقليل المخاطر وحماية المعلومات دون تحويل إجراءات الأمن إلى عبء على العمليات اليومية.
أولًا: تصنيف البيانات حسب حساسيتها
حدّد المعلومات العامة والداخلية والسرية ثم اربط كل فئة بمستوى الحماية المناسب. فبيانات الموظفين المالية على سبيل المثال تحتاج إلى ضوابط أكثر صرامة من الملفات العامة المنشورة على موقع الشركة.
مميزات هذه الاستراتيجية:
- تحديد البيانات الأكثر أهمية وحساسية.
- توجيه إجراءات الحماية إلى المعلومات الأكثر عرضة للمخاطر.
- تسهيل تنظيم صلاحيات الوصول إلى الملفات.
- تقليل احتمالات كشف المعلومات السرية دون مبرر.
ثانيًا: تطبيق مبدأ أقل صلاحية
امنح كل موظف الصلاحيات اللازمة لأداء مهامه فقط وراجع هذه الصلاحيات عند تغيير الوظيفة أو انتهاء العلاقة الوظيفية.
مميزات هذه الاستراتيجية:
- الحد من الوصول غير المصرح به إلى البيانات.
- تقليل الأضرار المحتملة عند اختراق أحد الحسابات.
- تعزيز الرقابة على المعلومات الداخلية.
- تقليل مخاطر إساءة استخدام الصلاحيات.
ثالثًا: تفعيل المصادقة متعددة العوامل
استخدم أكثر من وسيلة للتحقق من الهوية خاصة للحسابات الإدارية والبريد الإلكتروني وأنظمة الوصول عن بُعد.
مميزات هذه الاستراتيجية:
- تعزيز حماية الحسابات من الاختراق.
- تقليل مخاطر استخدام كلمات المرور المسروقة.
- إضافة طبقة أمنية عند تسجيل الدخول.
- حماية الأنظمة الحساسة من محاولات الوصول غير المصرح به.
رابعًا: استخدام كلمات مرور قوية وفريدة
اعتمد كلمات مرور طويلة وغير متكررة واستعن بمدير كلمات مرور موثوق عند الحاجة وتجنب مشاركة بيانات الدخول بين الموظفين.
مميزات هذه الاستراتيجية:
- زيادة صعوبة تخمين كلمات المرور.
- الحد من تأثير تسريب كلمة مرور واحدة على حسابات أخرى.
- تحسين حماية الحسابات المهنية.
- تقليل مخاطر الوصول غير المصرح به إلى الأنظمة.
خامسًا: تحديث الأنظمة والأجهزة
ضع جدولًا واضحًا لتحديث أنظمة التشغيل والبرامج وأجهزة الشبكات مع اختبار التحديثات المناسبة قبل تطبيقها على الأنظمة الحساسة.
مميزات هذه الاستراتيجية:
- معالجة الثغرات الأمنية المعروفة.
- تقليل فرص استغلال نقاط الضعف التقنية.
- تحسين استقرار الأنظمة وأدائها.
- تعزيز حماية الأجهزة المتصلة بشبكة الشركة.
سادسًا: إنشاء نسخ احتياطية منتظمة
حدّد البيانات المهمة ومعدل تغيرها ثم أنشئ نسخًا احتياطية وفق خطة واضحة. واحفظ نسخة منفصلة أو غير متصلة باستمرار بالشبكة لتقليل احتمالات تأثرها بالهجمات.
مميزات هذه الاستراتيجية:
- تقليل مخاطر فقدان البيانات المهمة.
- دعم استعادة الملفات بعد الأعطال أو الهجمات.
- المساعدة على استمرار العمليات التشغيلية.
- تقليل الاعتماد على نسخة واحدة من المعلومات.
سابعًا: اختبار استعادة البيانات
لا يكفي إنشاء النسخ الاحتياطية؛ بل يجب اختبار إمكانية استعادتها دوريًا والتأكد من سلامة الملفات وإمكانية استخدامها عند الحاجة.
مميزات هذه الاستراتيجية:
- التأكد من صلاحية النسخ الاحتياطية.
- اكتشاف مشكلات الاستعادة قبل وقوع الأزمات.
- تقليل الوقت اللازم لاسترجاع المعلومات.
- تعزيز جاهزية الشركة للتعامل مع الأعطال.
ثامنًا: حماية الشبكات
قسّم الشبكة إلى مناطق مناسبة وافصل الأنظمة الحساسة عن شبكات الضيوف عند الحاجة واضبط الوصول إلى أجهزة الشبكة وفق سياسات أمنية واضحة.
مميزات هذه الاستراتيجية:
- الحد من انتشار التهديدات بين الأجهزة.
- حماية الأنظمة الحساسة من الاتصالات غير الضرورية.
- تحسين التحكم في حركة البيانات داخل الشبكة.
- تقليل فرص الوصول غير المصرح به إلى موارد الشركة.
تاسعًا: تدريب الموظفين
نظّم برامج تدريبية توضح كيفية اكتشاف رسائل التصيد والتعامل مع الملفات المشبوهة والإبلاغ عن الحوادث الأمنية. ويُفضّل أن يكون التدريب عمليًا ومناسبًا لطبيعة المهام.
مميزات هذه الاستراتيجية:
- رفع وعي الموظفين بالتهديدات السيبرانية.
- تقليل الأخطاء البشرية المرتبطة بالتعامل مع البيانات.
- تحسين القدرة على اكتشاف محاولات الاحتيال.
- تشجيع الإبلاغ المبكر عن الأنشطة المشبوهة.
عاشرًا: مراقبة الأنشطة غير المعتادة
راجع سجلات الأنظمة ومحاولات الدخول والتغييرات الحساسة واستخدم التنبيهات للكشف عن الأنشطة التي تستدعي التحقيق.
مميزات هذه الاستراتيجية:
- اكتشاف مؤشرات الاختراق في وقت مبكر.
- تسهيل التحقيق في الحوادث الأمنية.
- تحسين متابعة استخدام الحسابات والصلاحيات.
- دعم اتخاذ القرارات الأمنية بناءً على معلومات واضحة.
الحادي عشر: وضع خطة للاستجابة للحوادث
حدّد المسؤوليات وإجراءات عزل الأنظمة المتأثرة والتحقيق واستعادة الخدمات والتواصل عند وقوع حادث أمني. ويساعد التدريب المسبق على تقليل الارتباك وتحسين سرعة الاستجابة.
مميزات هذه الاستراتيجية:
- تسريع التعامل مع الحوادث الأمنية.
- تقليل الأضرار المحتملة على البيانات والأنظمة.
- توضيح مسؤوليات فرق العمل أثناء الأزمات.
- دعم استمرارية الأعمال والتعافي بعد الحوادث.
الثاني عشر: مراجعة الموردين والخدمات الخارجية
تحقق من ضوابط حماية البيانات لدى الجهات التي تعالج المعلومات نيابة عن شركتك وحدّد مسؤوليات الأطراف وشروط الإبلاغ عن الحوادث والوصول إلى البيانات ضمن العقود المناسبة.
مميزات هذه الاستراتيجية:
- تقليل المخاطر المرتبطة بالأطراف الخارجية.
- تحسين الرقابة على مشاركة البيانات.
- توضيح المسؤوليات عند حدوث اختراق أو تسريب.
- تعزيز الثقة في الخدمات التقنية المستخدمة.
الخلاصة: تحقق هذه الاستراتيجيات أفضل نتائج عندما تُطبّق ضمن سياسة متكاملة لأمن المعلومات مع مراجعتها وتحديثها دوريًا وفق طبيعة أعمال الشركة والتغيرات التقنية والتهديدات المحتملة.
كيف تختار الحلول التقنية المناسبة لحماية منشأتك؟
يعتمد اختيار الحل التقني على طبيعة النشاط وحجم البيانات وعدد المستخدمين والأنظمة المستخدمة والميزانية التشغيلية المتاحة.قبل اتخاذ القرار قيّم احتياجات المنشأة
وفق مجموعة من المعايير:
- ملاءمة الحل: هل يعالج الخطر الفعلي الذي تواجهه المنشأة؟
- التوافق: هل يعمل مع الشبكات والأجهزة والبرامج الحالية؟
- قابلية التوسع: هل يمكن تطويره عند زيادة عدد المستخدمين أو الفروع؟
- سهولة الإدارة: هل يستطيع الفريق المسؤول تشغيله ومتابعته؟
- الدعم والصيانة: هل تتوافر تحديثات وإجراءات واضحة للتعامل مع الأعطال؟
- حماية البيانات: كيف تُخزن المعلومات وتُنقل ومن يستطيع الوصول إليها؟
- استمرارية التشغيل: ما الذي يحدث عند انقطاع الكهرباء أو الشبكة أو الخدمة؟
توفر إعمار لاند منتجات التيار الخفيف والأمن والسلامة والاتصالات لدعم البنية التحتية للمنشآت. وتتكامل أجهزة مثل كاميرات المراقبة وأنظمة التحكم في الدخول مع حلول حماية الشبكات والبيانات دون أن تحل محلها.
كيف تساعد إعمار لاند في دعم البنية التقنية الآمنة لمنشأتك؟
تساعد منتجات التيار الخفيف على تنظيم الوصول ومراقبة المواقع وتحسين الاتصال بين الأنظمة. وتوفر إعمار لاند حلولًا للأمن والسلامة والاتصالات مع ضرورة مراعاة احتياجات المنشأة وتوافق المكونات عند تجهيز الأنظمة أو تطويرها.
وعند التخطيط لتجهيز منشأة جديدة أو تطوير أنظمتها الحالية ينبغي مراعاة ما يلي:
- تحديد المناطق التي تحتاج إلى مراقبة أو تقييد الدخول.
- اختيار كاميرات المراقبة وفق متطلبات التغطية والتسجيل.
- تقييم احتياجات الشبكات والاتصال بين الأجهزة.
- التأكد من توافق المكونات وإمكانات التكامل.
- مراعاة متطلبات الطاقة والتركيب والصيانة.
- وضع صلاحيات واضحة لإدارة الأنظمة والأجهزة.
وتظل حماية البيانات الرقمية مسؤولية مشتركة بين الإدارة وتقنية المعلومات والموظفين ومقدمي الخدمات. لذلك ينبغي الجمع بين البنية التحتية المناسبة والسياسات الأمنية والتدريب والتحديثات المستمرة لبناء بيئة عمل أكثر أمانًا.
ما الأخطاء الشائعة التي تضعف تأمين بيانات الشركات؟
قد تمتلك المنشأة أجهزة وبرامج حماية جيدة لكنها تظل معرضة للمخاطر بسبب أخطاء في الإعداد أو الإدارة.
ومن أبرز هذه الأخطاء:
- استخدام كلمة مرور واحدة في عدة حسابات.
- منح الموظفين صلاحيات أوسع من احتياجاتهم.
- تأجيل تحديث الأنظمة والأجهزة.
- الاعتماد على نسخ احتياطية لم تُختبر.
- إهمال تدريب الموظفين على التهديدات السيبرانية.
- ترك الحسابات القديمة فعالة بعد مغادرة أصحابها.
- مشاركة الملفات الحساسة دون تحديد صلاحيات الوصول.
- تجاهل التنبيهات والسجلات الأمنية.
- عدم وجود خطة واضحة للاستجابة للحوادث.
- الاعتماد على برنامج حماية واحد باعتباره كافيًا لجميع المخاطر.
و لتجنب هذه المشكلات تحتاج المنشأة إلى مراجعة دورية للضوابط وتحديد المسؤوليات ومعالجة أوجه القصور بحسب مستوى المخاطر بدلًا من الاكتفاء بشراء أدوات تقنية جديدة.
كيف تؤمّن بيانات شركتك باستخدام أحدث التقنيات؟
يساعد اختيار التقنيات المناسبة على بناء دفاع متعدد الطبقات يصعب تجاوزه مقارنة بالاعتماد على وسيلة حماية منفردة.
ومن أهم الحلول التي يمكن تطبيقها:
- المصادقة متعددة العوامل: إضافة خطوة تحقق أخرى إلى جانب كلمة المرور عند تسجيل الدخول.
- تشفير البيانات: حماية المعلومات أثناء التخزين والنقل بحيث يصعب قراءتها دون مفاتيح التشفير المناسبة.
- جدران الحماية: تنظيم حركة الاتصالات بين الشبكات وفق قواعد أمنية محددة.
- برامج الحماية من البرمجيات الضارة: اكتشاف الملفات والأنشطة المشبوهة والحد من تأثيرها.
- أنظمة كشف التهديدات: مراقبة الأحداث والتنبيهات التي قد تشير إلى نشاط غير طبيعي.
- إدارة الهوية والصلاحيات: تحديد ما يستطيع كل مستخدم الوصول إليه وتنفيذه.
- التحديثات الأمنية: معالجة الثغرات المعروفة في البرامج والأجهزة.
- النسخ الاحتياطي: الاحتفاظ بنسخ قابلة للاستعادة من البيانات المهمة.
ويجب اختيار هذه التقنيات وفق تقييم المخاطر واحتياجات المنشأة مع التأكد من توافقها مع الأنظمة الحالية وقدرة فريق العمل على إدارتها وصيانتها.
ما دور السياسات الأمنية في حماية معلومات الشركات؟
تحدد السياسات الأمنية القواعد التي تنظم استخدام البيانات والأجهزة والحسابات داخل المنشأة. وهي تساعد على تحويل إجراءات الحماية من ممارسات فردية إلى مسؤوليات واضحة ومطبقة.
ومن أبرز السياسات التي ينبغي النظر فيها:
- سياسة استخدام البريد الإلكتروني والإنترنت وأجهزة العمل.
- سياسة كلمات المرور والمصادقة وإدارة الحسابات.
- سياسة تصنيف البيانات وتخزينها ومشاركتها.
- سياسة النسخ الاحتياطي واستعادة البيانات.
- سياسة استخدام الأجهزة الشخصية في العمل.
- سياسة الاحتفاظ بالمعلومات وحذفها عند انتهاء الحاجة إليها.
- سياسة الإبلاغ عن الحوادث الأمنية والاستجابة لها.
يجب أن تكون السياسات واضحة ومناسبة لحجم المنشأة مع تحديد مسؤوليات الموظفين وآليات قياس الالتزام ومراجعة الفعالية دوريًا لضمان تطبيقها عمليًا.
نصائح ذهبية لتأمين بيانات الشركات
لحماية بيانات شركتك بفعالية وتقليل مخاطر الاختراق وفقدان المعلومات اتبع النصائح التالية واجعل أمن المعلومات جزءًا أساسيًا من إجراءات العمل اليومية.
- لا تؤجل التحديثات الأمنية: عالج الثغرات المعروفة أولًا بأول لتقليل فرص استغلالها.
- احمِ الحسابات الحساسة: فعّل المصادقة متعددة العوامل للحسابات الإدارية والبريد الإلكتروني.
- اختبر النسخ الاحتياطية: تأكد دوريًا من إمكانية استعادة البيانات عند الحاجة.
- قلّل صلاحيات الوصول: امنح كل موظف الصلاحيات الضرورية لمهامه فقط.
- درّب فريق العمل باستمرار: علّم الموظفين كيفية اكتشاف رسائل التصيد والروابط المشبوهة.
- راقب الأنشطة غير المعتادة: انتبه إلى محاولات الدخول المتكررة والتغييرات غير المبررة في الحسابات.
- أمّن شبكة الشركة: استخدم ضوابط مناسبة لحماية الأجهزة والأنظمة والبيانات المتبادلة.
- ضع خطة للطوارئ: حدّد خطوات الاستجابة للاختراقات واستعادة الخدمات بسرعة.
- راجع صلاحيات الموظفين دوريًا: ألغِ الحسابات غير المستخدمة وحدّث الصلاحيات عند تغيير المهام.
- لا تهمل أمن الموردين: تحقّق من كيفية تعامل الجهات الخارجية مع بيانات شركتك.
تذكّر: إن تأمين بيانات الشركات لا يعتمد على أداة واحدة بل على تكامل التقنيات الأمنية والسياسات الواضحة ووعي الموظفين والمراجعة المستمرة.
تأمين بيانات العملاء وحماية الخصوصية
تتطلب حماية بيانات العملاء تحديد الغرض من جمعها وقصر الوصول عليها على الأشخاص المخولين وتأمين المعلومات الشخصية وسجلات المعاملات من الاستخدام أو الإفصاح غير المصرح به.
ولتعزيز الخصوصية ينبغي اتباع الممارسات التالية:
- جمع البيانات الضرورية فقط لتحقيق الأغراض المحددة.
- توضيح كيفية استخدام المعلومات وفق المتطلبات المنطبقة.
- تطبيق ضوابط مناسبة للوصول إلى البيانات الشخصية.
- تشفير البيانات الحساسة عندما يكون ذلك مناسبًا.
- تجنب مشاركة المعلومات عبر وسائل غير آمنة.
- وضع قواعد واضحة للاحتفاظ بالبيانات وحذفها.
- التعامل مع طلبات أصحاب البيانات وفق الأنظمة ذات الصلة.
ينبغي للمنشآت في السعودية الالتزام بنظام حماية البيانات الشخصية ولائحته التنفيذية بما يشمل حقوق أصحاب البيانات وضوابط معالجتها والإبلاغ عن الحوادث وفق المتطلبات النظامية حفاظًا على خصوصية العملاء وثقتهم.
كيف تحقق الشركات الامتثال لمتطلبات الأمن السيبراني؟
يتطلب الامتثال مراجعة الأنظمة واللوائح والمعايير المناسبة لنشاط المنشأة مع تطبيق الضوابط التنظيمية ذات الصلة في السعودية وفق القطاع ونطاق الانطباق إذ تختلف المتطلبات بين الشركات.
يمكن البدء بالخطوات التالية:
- تحديد الأنظمة واللوائح ذات الصلة بالنشاط.
- حصر البيانات والأنظمة والأجهزة التي تحتاج إلى الحماية.
- تقييم المخاطر والثغرات الحالية.
- مقارنة الإجراءات القائمة بالمتطلبات المنطبقة.
- إعداد خطة لمعالجة أوجه القصور وتحديد المسؤوليات.
- توثيق السياسات والتدريب والتغييرات والحوادث.
- مراجعة مستوى الالتزام بصورة دورية.
وقد تحتاج بعض المنشآت إلى الاستعانة بمتخصصين لتفسير المتطلبات الفنية والتنظيمية خاصة عندما تتعامل مع بيانات حساسة أو تعمل في قطاعات تخضع لرقابة خاصة.والهدف ليس جمع الوثائق فحسب بل إنشاء منظومة أمنية قابلة للتطبيق والمراجعة والتحسين.
ما العلاقة بين أمن المعلومات واستمرارية الأعمال؟
يساعد تأمين المعلومات على ضمان استمرارية الأعمال إذ يقلل مخاطر فقدان البيانات وتعطل الأنظمة وتأثر الخدمات. لذلك يجب وضع خطة واضحة للتعامل مع الأعطال والهجمات والحوادث الأمنية.
وتشمل العناصر المهمة:
- تحديد الأنظمة والعمليات التي لا يمكن أن يتوقف العمل دونها.
- تحديد أقصى مدة توقف مقبولة لكل عملية.
- وضع أهداف واضحة لاستعادة الأنظمة والبيانات.
- الاحتفاظ بنسخ احتياطية واختبار استعادتها.
- تجهيز بدائل مناسبة للاتصال والتشغيل عند الحاجة.
- تحديد المسؤوليات وقنوات التواصل أثناء الحوادث.
- تنفيذ اختبارات وتمارين دورية للتحقق من جاهزية الخطة.
يجب تحديد إجراءات التعافي وفق أهمية البيانات وتأثير توقف الأنظمة لضمان استعادة العمليات خلال الوقت المناسب. ويساعد التخطيط المسبق على إدارة الأزمات بكفاءة وتقليل الارتباك أثناء الحوادث.
الأسئلة الشائعة حول تأمين بيانات الشركات
ما أفضل طريقة لتأمين بيانات الشركات؟
تبدأ الحماية بتقييم المخاطر وتطبيق المصادقة متعددة العوامل وتقييد الصلاحيات وتشفير البيانات الحساسة وإنشاء نسخ احتياطية مختبرة وتحديث الأنظمة وتدريب الموظفين.
كيف أحمي بيانات العملاء داخل شركتي؟
اجمع البيانات الضرورية فقط وحدد من يستطيع الوصول إليها واستخدم وسائل حماية مناسبة وضع سياسات واضحة للاحتفاظ بالمعلومات وحذفها والتزم بالأنظمة المتعلقة بحماية البيانات الشخصية.
هل تحتاج الشركات الصغيرة إلى الأمن السيبراني؟
نعم. فحجم الشركة لا يلغي المخاطر المرتبطة بالبريد الإلكتروني والحسابات والبيانات المالية وملفات العملاء. ويمكن للشركات الصغيرة البدء بإجراءات أساسية ثم تطويرها وفق المخاطر والموارد المتاحة.
ما الفرق بين أمن المعلومات والأمن السيبراني؟
يشمل أمن المعلومات حماية المعلومات بصرف النظر عن شكلها سواء كانت رقمية أو ورقية. أما الأمن السيبراني فيركز على حماية الأنظمة والشبكات والبيانات الرقمية من الهجمات والتهديدات عبر البيئة الإلكترونية.
هل النسخ الاحتياطي وحده كافٍ لحماية البيانات؟
لا. فالنسخ الاحتياطي يساعد على استعادة البيانات بعد الفقدان أو بعض الهجمات لكنه لا يمنع سرقتها أو الوصول غير المصرح به إليها. لذلك يجب دمجه مع التشفير وإدارة الصلاحيات والمراقبة والتحديثات الأمنية.
ما أهمية تدريب الموظفين على الأمن السيبراني؟
يساعد التدريب على اكتشاف محاولات التصيد والتعامل مع الروابط والملفات المشبوهة وحماية بيانات الدخول والإبلاغ المبكر عن الحوادث. ويجب أن يكون التدريب مستمرًا ومناسبًا لطبيعة العمل.
ما دور التشفير في تأمين بيانات الشركات؟
يحوّل التشفير البيانات إلى صيغة لا يمكن قراءتها بصورة مفهومة دون وسيلة فك التشفير المناسبة. ويساعد ذلك على تقليل مخاطر كشف المعلومات عند اعتراضها أو الوصول إلى ملفاتها دون تصريح بشرط إدارة مفاتيح التشفير بطريقة آمنة.
معلومات التواصل – إعمار لاند
إعمار لاند متجرك المتخصص لأحدث منتجات وأنظمة التيار الخفيف. تقنيات موثوقة منتجات أصلية خدمة تلبي احتياجاتك أينما كنت في المملكة
ثلاثة فروع لخدمتك في السعودية:
📍 الرياض حي اليرموك شارع النجاح
☎️ 0591259131
📍 جدة حي الشرفية شارع خالد بن الوليد
☎️ 0533961008
📍 خميس مشيط حي الروضة مجمع الكمبيوتر
☎️ 0504449356